Cyberattaque dans les supermarchés français : des frigos piratés, des millions d’euros de pertes en jeu
Modifié : 15h21 par Radio Orient
Une cyberattaque a perturbé les systèmes de réfrigération de plusieurs enseignes françaises, provoquant une hausse spectaculaire des températures et la destruction de denrées alimentaires.
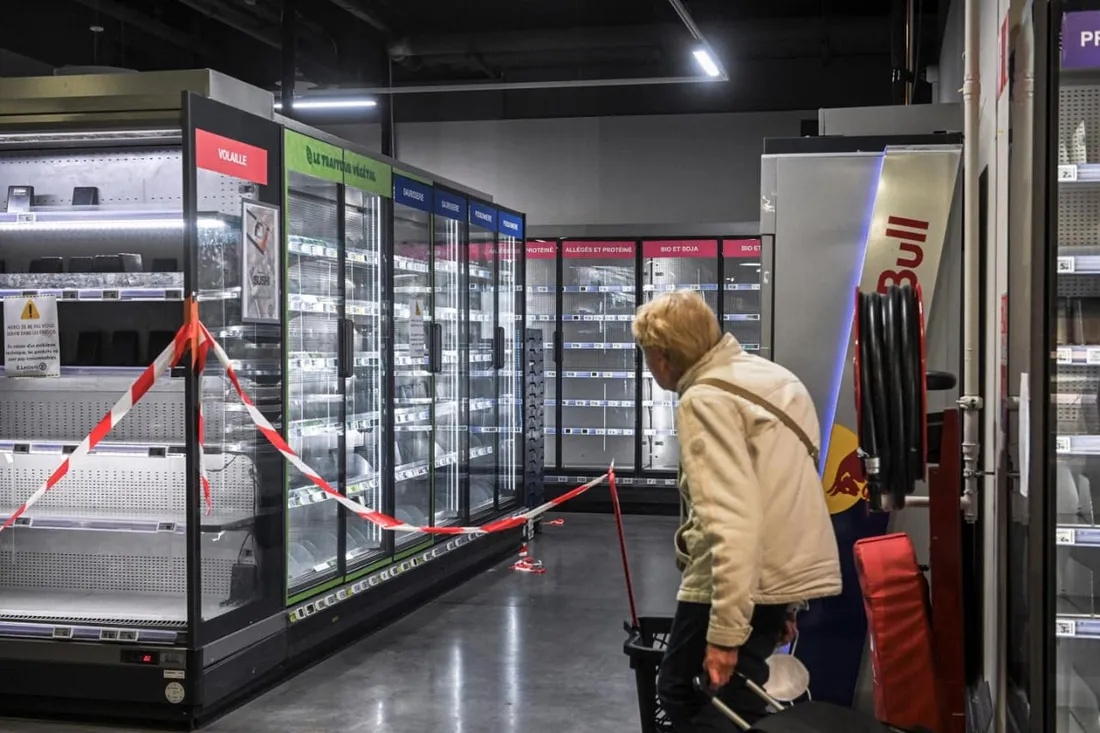
Les pertes pourraient atteindre des dizaines de millions d’euros. Au-delà des dégâts matériels, l’incident met en lumière les risques liés aux équipements industriels connectés et soulève des interrogations sur une possible extension de la menace à l’échelle européenne.
Une cyberattaque ne se limite plus au vol de données personnelles ou au blocage d’un site Internet. En France, elle a atteint un autre maillon essentiel de l’activité économique : les systèmes de réfrigération des supermarchés. En prenant le contrôle d’équipements chargés de conserver les aliments, des pirates informatiques auraient transformé des installations ordinaires en source de pertes économiques et de risques sanitaires.
Selon le groupe Les Mousquetaires, propriétaire d’Intermarché, les températures des réfrigérateurs et des congélateurs ont atteint 50 °C pendant six heures dans environ 150 magasins. Des produits alimentaires ont dû être détruits et des incendies ont été signalés dans certains établissements touchés.
Le préjudice pourrait se chiffrer en dizaines de millions d’euros en une seule journée, selon le dirigeant d’Intermarché. Mais le coût de l’opération ne se mesure pas uniquement à la valeur des marchandises perdues. Il englobe également les frais de remise en état, les perturbations commerciales et les investissements supplémentaires nécessaires pour sécuriser les équipements.
L’incident met surtout en évidence une évolution préoccupante de la menace cyber : lorsqu’un système informatique commande des équipements physiques, une intrusion numérique peut rapidement provoquer des conséquences concrètes sur la chaîne alimentaire et le fonctionnement des entreprises.
Les premières informations font état d’autres enseignes françaises touchées et de signalements dans plusieurs pays européens. L’étendue exacte de l’incident, les méthodes employées et l’identité des auteurs restent toutefois à établir.
Des centaines de magasins concernés, des pertes qui s’accumulent
Intermarché n’est pas la seule enseigne à avoir signalé des perturbations. Le groupe Carrefour a fait état de 80 magasins affectés, tandis que Monoprix a indiqué qu’environ 5 % de ses établissements avaient été touchés. Le groupement Coopérative U a également confirmé que certains de ses magasins étaient concernés.
Chez Intermarché, les températures auraient atteint 50 °C pendant six heures au cours de la nuit, dans environ 150 magasins. Les produits susceptibles de présenter un risque sanitaire ont été retirés et détruits.
Pour les distributeurs, les conséquences dépassent largement le gaspillage alimentaire. Les entreprises doivent évaluer l’état des équipements, vérifier les conditions de conservation des produits, procéder au nettoyage des installations si nécessaire et rétablir un fonctionnement normal. À cela peuvent s’ajouter des pertes de chiffre d’affaires, des frais d’assurance et des coûts liés à la gestion de crise.
Le moment de l’attaque constitue un autre facteur important. Survenue pendant la nuit, la défaillance a pu se prolonger avant d’être détectée et prise en charge. Dans des installations pilotées à distance, une anomalie non repérée peut affecter simultanément plusieurs équipements, voire plusieurs magasins, lorsque ceux-ci dépendent d’un même système de contrôle.
Le montant définitif des pertes dépendra donc non seulement de la valeur des marchandises détruites, mais aussi de la durée des perturbations et de l’ampleur des réparations nécessaires.
Comment des pirates peuvent-ils transformer des frigos en fours ?
Dans les grandes surfaces, les installations frigorifiques sont souvent pilotées par des unités de contrôle centralisées. Ces dispositifs surveillent les températures, gèrent le fonctionnement des équipements et permettent aux équipes de maintenance d’intervenir à distance.
Cette automatisation facilite l’exploitation des magasins et permet de réduire les coûts. Mais elle crée également une surface d’attaque supplémentaire : si un pirate parvient à accéder au système de contrôle, il peut potentiellement modifier des paramètres essentiels au fonctionnement des installations.
Le fabricant danois Danfoss, spécialisé dans les technologies de réfrigération et de contrôle, a indiqué que les unités concernées en France fonctionnaient avec d’anciennes versions de leurs logiciels internes. Ces programmes déterminent notamment la manière dont les équipements interprètent et exécutent les commandes.
En août dernier, des chercheurs en cybersécurité avaient publié des informations sur des vulnérabilités affectant une unité de contrôle de l’entreprise. Selon les éléments rendus publics, ces failles pourraient permettre de contourner les mécanismes d’authentification et d’exécuter des commandes sur les équipements concernés.
Un point reste néanmoins essentiel : l’existence de vulnérabilités connues ne prouve pas, à elle seule, qu’elles ont été exploitées lors de chaque incident signalé en France. Le lien entre ces failles et les perturbations observées devra être confirmé par les investigations techniques.
Cette affaire illustre toutefois le danger que représentent les équipements connectés fonctionnant avec des logiciels obsolètes. Une installation peut être en parfait état mécanique et devenir dangereuse si les commandes numériques qui la pilotent sont compromises.
Une cyberattaque aux conséquences sanitaires et économiques
La réfrigération constitue un maillon indispensable de la chaîne alimentaire. Elle permet de préserver les produits frais et surgelés dans des conditions adaptées à leur conservation. Une défaillance prolongée peut contraindre les distributeurs à suspendre les ventes et à détruire des stocks entiers pour éviter de mettre en danger les consommateurs.
L’ampleur de la hausse des températures soulève également des questions sur la sécurité des installations, alors que des incendies ont été signalés dans certains magasins. Les informations disponibles ne permettent cependant pas d’établir que ces incendies ont tous été directement provoqués par le dysfonctionnement des systèmes frigorifiques. Chaque cas doit être examiné séparément.
Sur le plan économique, les dommages se répartissent entre les marchandises détruites, les interruptions d’activité, les interventions techniques et les éventuelles conséquences sur les contrats d’assurance. À plus long terme, les enseignes pourraient également devoir consacrer davantage de ressources à la modernisation de leurs installations et à la sécurisation de leurs systèmes informatiques.
L’incident pose ainsi la question du coût réel du maintien d’équipements anciens. Les économies réalisées en différant les mises à jour peuvent se révéler dérisoires face aux conséquences d’une compromission touchant plusieurs dizaines ou centaines de points de vente.
Des incidents signalés en Europe, mais aucun lien généralisé établi
La portée géographique de l’incident fait également l’objet d’une attention particulière. Félix Aim, analyste du renseignement sur les cybermenaces chez Sequoia, a évoqué des répercussions dans plusieurs pays, notamment en Espagne, au Portugal, en Pologne, en Allemagne et en Belgique.
Les autorités françaises ont indiqué coordonner leurs efforts avec leurs homologues européens afin d'évaluer l'étendue des incidents signalés. L'Agence nationale de la sécurité des systèmes d'information (ANSSI) a été chargée de mener les investigations.
Aux Pays-Bas, le groupe Ahold Delhaize a annoncé avoir rencontré un problème de sécurité et déconnecté certains systèmes par mesure de précaution. Le service de livraison de courses en ligne Albert Heijn a été perturbé. Des avis faisant état d'interruptions temporaires sont également apparus sur les sites américains des enseignes Stop & Shop et Giant.
Le groupe néerlandais a toutefois précisé qu'aucun élément ne permettait, à ce stade, d'établir un lien entre son incident et les événements survenus en France.
Cette distinction est importante. Plusieurs incidents survenant à une période rapprochée ne relèvent pas nécessairement d'une même opération. Des symptômes similaires peuvent avoir des causes différentes, tandis que l'identification des responsables exige des preuves techniques et une analyse des modes opératoires.
L'enquête devra notamment déterminer si les équipements ont été compromis selon une méthode commune, si des vulnérabilités identiques ont été exploitées et si les événements signalés dans les différents pays présentent des liens techniques vérifiables.
Comment empêcher le piratage des équipements du quotidien ?
L'affaire dépasse le seul secteur de la grande distribution. Elle illustre les risques auxquels sont exposés les systèmes industriels connectés, qu'ils servent à gérer la réfrigération, le chauffage, la production ou d'autres fonctions essentielles.
Plusieurs mesures permettent de réduire ces risques : mettre à jour les logiciels, renforcer les mécanismes d'authentification, limiter les accès à distance aux personnes autorisées et séparer les systèmes de contrôle industriel des réseaux informatiques ordinaires. La surveillance des variations inhabituelles de température et la mise en place d'alertes indépendantes peuvent également faciliter une intervention rapide.
Les entreprises doivent aussi prévoir des procédures de secours permettant de détecter les anomalies et, lorsque cela est techniquement possible, de reprendre le contrôle des installations en cas de défaillance numérique.
Le risque tient notamment à la centralisation des commandes. Lorsqu'un système pilote les équipements de nombreux magasins, une seule intrusion peut potentiellement provoquer des perturbations à grande échelle. La sécurisation de ces infrastructures ne peut donc pas reposer uniquement sur la protection des données des clients : elle doit aussi garantir l'intégrité des systèmes qui assurent le fonctionnement quotidien des établissements.
Derrière les frigos devenus incontrôlables se dessine ainsi un enjeu plus vaste : à mesure que les équipements physiques se connectent aux réseaux numériques, la cybersécurité devient une composante directe de la sécurité alimentaire, de la continuité économique et de la protection des consommateurs.
La question n'est plus seulement de savoir comment empêcher le vol de données, mais comment éviter qu'une intrusion informatique ne puisse paralyser des installations essentielles et transformer une faille logicielle en crise à grande échelle.